Ссылка на настоящий wearblade.ru, которая меняет страницу
Здесь не рисунок адресной строки. Кнопки ниже ведут на реальный домен, и вставка срабатывает в обычном браузере. Проверено и воспроизведено.
Проверить самостоятельно
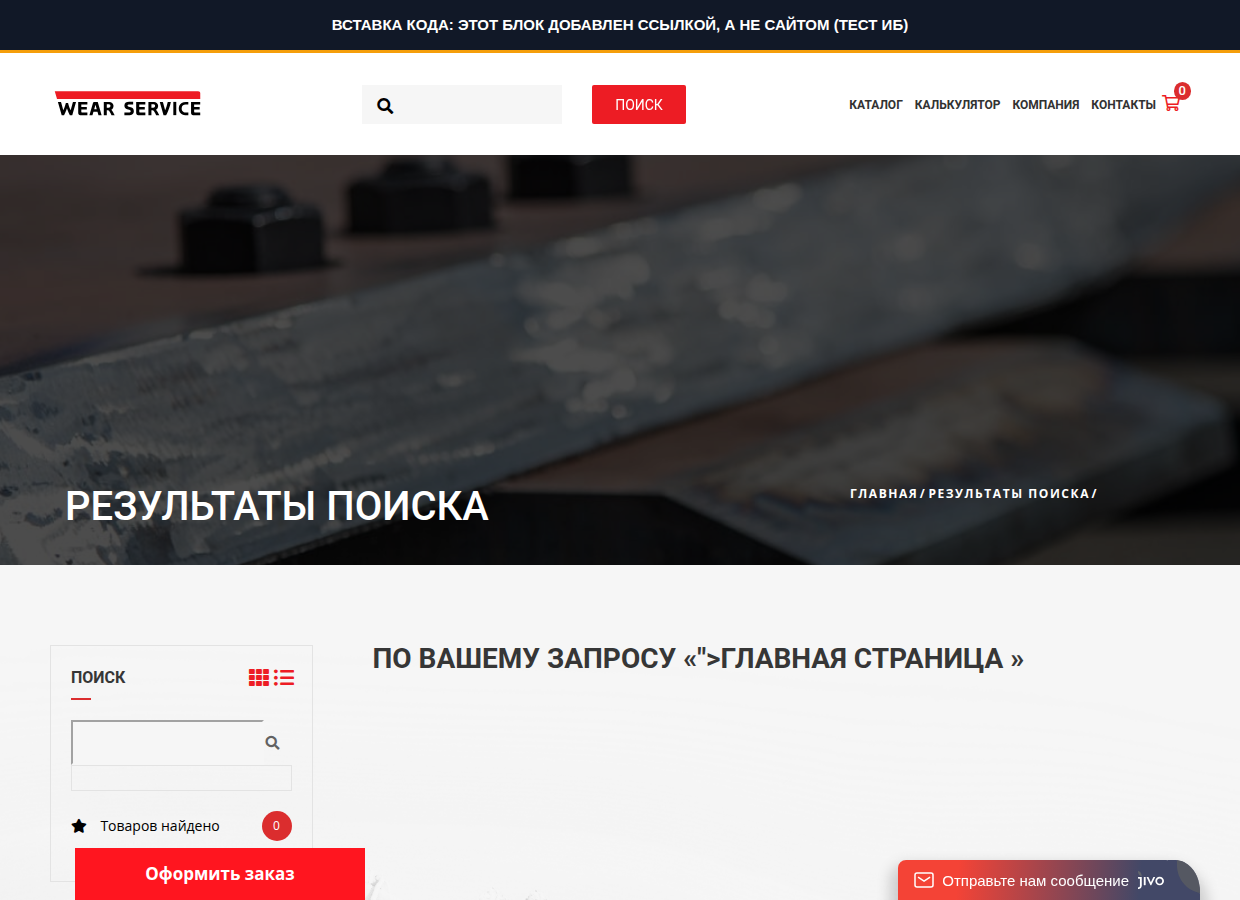
Первая кнопка показывает сам механизм: по странице сверху появляется серая плашка — это единственное, что делает вставка. Ничего не отправляется, не читается, пароли и куки не затрагиваются.
Полный адрес первой ссылки:
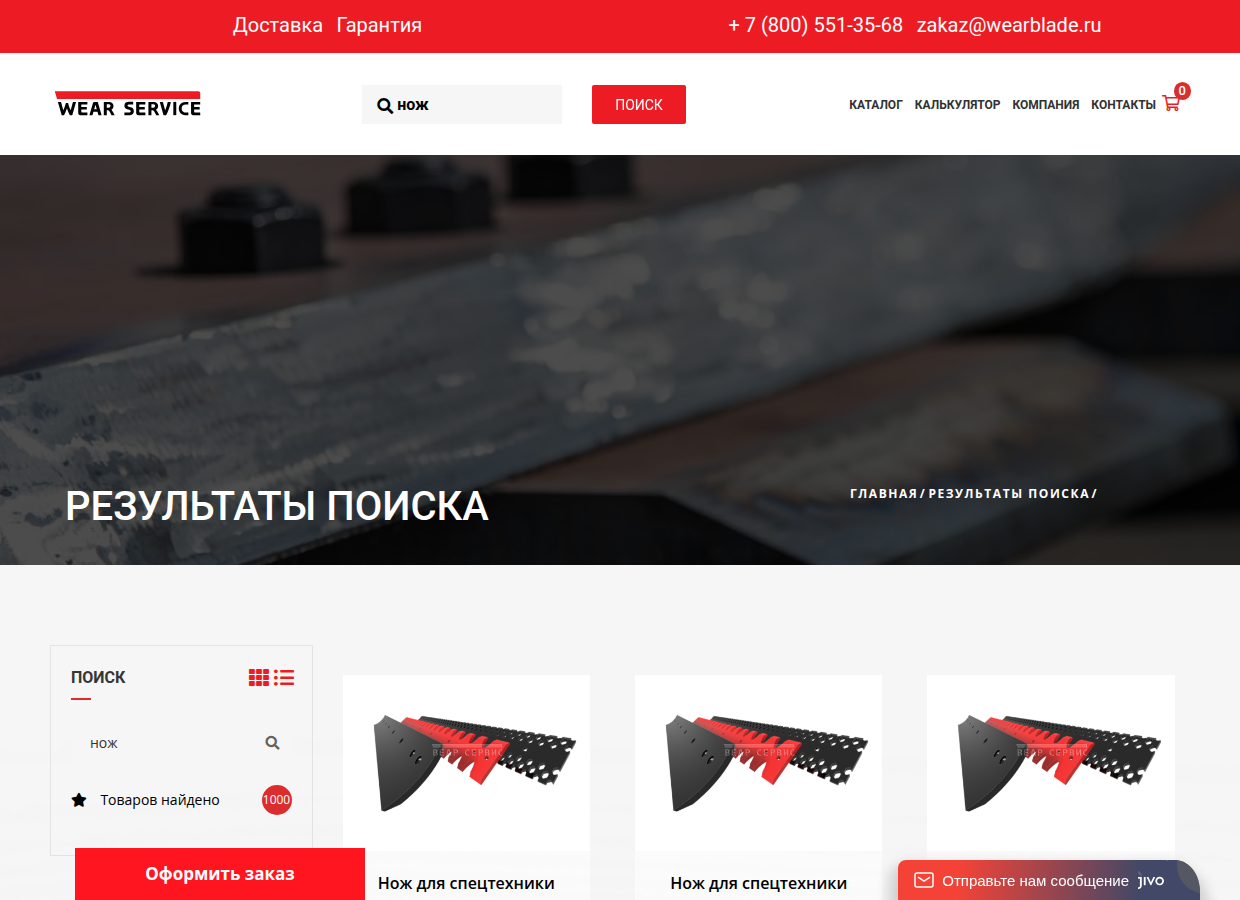
Как это видит человек: до и после
Снимки сделаны настоящим браузером по одной и той же странице поиска — без ссылки и с ней.
Почему здесь получается, а в «Решке Рус» — нет
Разница не в злом умысле, а в том, как сайт выводит текст из ссылки. Параметр поиска
?q= на wearblade подставляется в страницу как есть, без обезвреживания.
Поэтому кавычка закрывает поле ввода, и дальше браузер считает остальное разметкой — рисует чужой блок.
На reschke.ru и reschke.ltd тот же приём не проходит: сервер обезвреживает кавычку, и она остаётся текстом. Проверял живым браузером по десяти разным параметрам — ни один не срабатывает. Поэтому «Решке» в этой схеме не участвует, и показывать там такую ссылку было бы обманом.
| Сайт | Ссылка с подменой | Что это значит |
|---|---|---|
| wearblade.ru | работает | человек кликает и видит подменённый блок |
| reschke.ru | не работает | кавычка обезвреживается, остаётся текстом |
| reschke.ltd | не работает | то же |
| kovshi-reschke.ru | не работает | такого поля на странице нет |
| pb-professional.com | не работает | параметры обезвреживаются, поиск закрыт |
Чем это опасно на самом деле
Сам по себе серый блок безвреден. Опасность в том, что таким же способом на настоящем домене можно нарисовать свой блок поверх страницы: подменить телефон отдела продаж, убрать форму заявки, показать «сайт переехал, звоните сюда».
Вторая кнопка наверху показывает именно это: сверху появляется плашка с чужим номером. Человек видит знакомый домен, доверяет ему и звонит по номеру из плашки — а деньги уходят мошеннику. Для этого не нужен ни взлом, ни пароль: достаточно одной ссылки в письме или мессенджере.
Честные границы этого показа
- Проверено в Chrome. Другие браузеры ведут себя так же, но отдельно мной не проверялись.
- Вставка только рисует блок. Данные не отправлялись, куки и сессии не читались, ничего не изменено на сервере.
- Второй вариант с телефоном — учебный. Номер вымышленный, никуда не ведёт.
- Снимки — с настоящего сайта, без монтажа. На них видно ровно то, что показывает браузер.